Détectez les problèmes de sécurité profondément cachés
99 % des applications logicielles utilisent et interagissent avec le code de bibliothèques tierces (dépendances). Aujourd'hui, la plupart des outils SAST analysent uniquement le code des applications et non celui des bibliothèques, qui constituent pour eux une boîte noire. Le SAST avancé de Sonar étend l'analyse et l'analyse du code pour couvrir les parties inconnues du code qui se trouvent dans les dépendances open source. L'analyse des dépendances (bibliothèques) permet à Sonar SAST d'étendre l'analyse des flux de données et de détecter des problèmes de sécurité profondément cachés dans le code que d'autres outils ne peuvent pas trouver. Le SAST avancé est aujourd'hui disponible pour Java, C# et JavaScript/TypeScript dans SonarQube Server et SonarQube Cloud. Il prend en charge des milliers de bibliothèques open source parmi les plus utilisées, y compris leurs dépendances (transitives) ultérieures. Il s'adapte automatiquement et sera étendu à d'autres langages et bibliothèques à l'avenir. L'apprentissage automatique (ML) est utilisé à des fins d'optimisation.

Accélérer le développement sécurisé
Le SAST peut être effectué plus tôt dans le cycle de vie du développement logiciel (SDLC), avant que le code ne soit déployé et mis en production. L'utilisation du SAST pendant la phase de développement permet d'identifier et de corriger plus rapidement les vulnérabilités et les bogues de sécurité avant qu'ils ne puissent être exploités par des attaquants. L'analyse SAST des Pull Requests aide les développeurs en déplaçant la sécurité vers la gauche et en présentant les vulnérabilités de sécurité le plus tôt possible dans le processus, lorsque le code est encore frais dans les esprits et que la correction est encore facile. Le SAST est disponible par défaut avec SonarQube Server et SonarQube Cloud. Il s'exécute dans le cadre d'une analyse de code normale et s'intègre de manière transparente au pipeline DevSecOps.

Réduire le risque de failles de sécurité
En mettant en œuvre des pratiques de développement de code sécurisé afin de renforcer la qualité de la base de code, les organisations peuvent empêcher les acteurs malveillants d'exploiter les vulnérabilités et de voler des informations sensibles. Les analyseurs Sonar signalent les problèmes (y compris les bogues et les vulnérabilités) et les points sensibles en matière de sécurité lorsqu'ils analysent le code pour détecter les problèmes de sécurité. Une vulnérabilité est signalée lorsque Sonar trouve un point dans le code qui est exposé à une attaque et qu'une correction est nécessaire pour résoudre le problème de sécurité. Les éléments de code sensibles en matière de sécurité qui doivent être examinés et évalués par les développeurs sont classés comme « points sensibles en matière de sécurité ». Les règles de sécurité Sonar détectent également les identifiants (mots de passe) et les secrets codés en dur dans votre code. Cette fonctionnalité de détection des secrets dans le cloud s'étend à d'autres règles qui permettent de découvrir les mots de passe, identifiants, jetons, clés d'accès au cloud, clés API et comptes/clés cloud codés en dur de manière involontaire chez les principaux fournisseurs de cloud : AWS, GCP, Microsoft Azure, IBM et Alibaba Cloud.

Automatisation de l'analyse du code
Sonar SAST peut analyser rapidement de grandes quantités de code, ce qui permet de gagner du temps et de l'argent dans le processus de développement logiciel. L'automatisation de l'analyse du code avec SAST contribue à améliorer la sécurité globale d'une application et réduit le recours aux révisions manuelles du code, ce qui permet aux développeurs de se concentrer sur les efforts de correction tout en maintenant un cycle de développement efficace et sécurisé. Les développeurs peuvent identifier et traiter les problèmes de qualité et de sécurité du code dès le début du cycle de développement, favorisant ainsi l'amélioration continue en fournissant des informations exploitables, des rapports de sécurité et des mesures qui aident les équipes à suivre et à améliorer le code global de leurs applications.

Sécurité et conformité du code
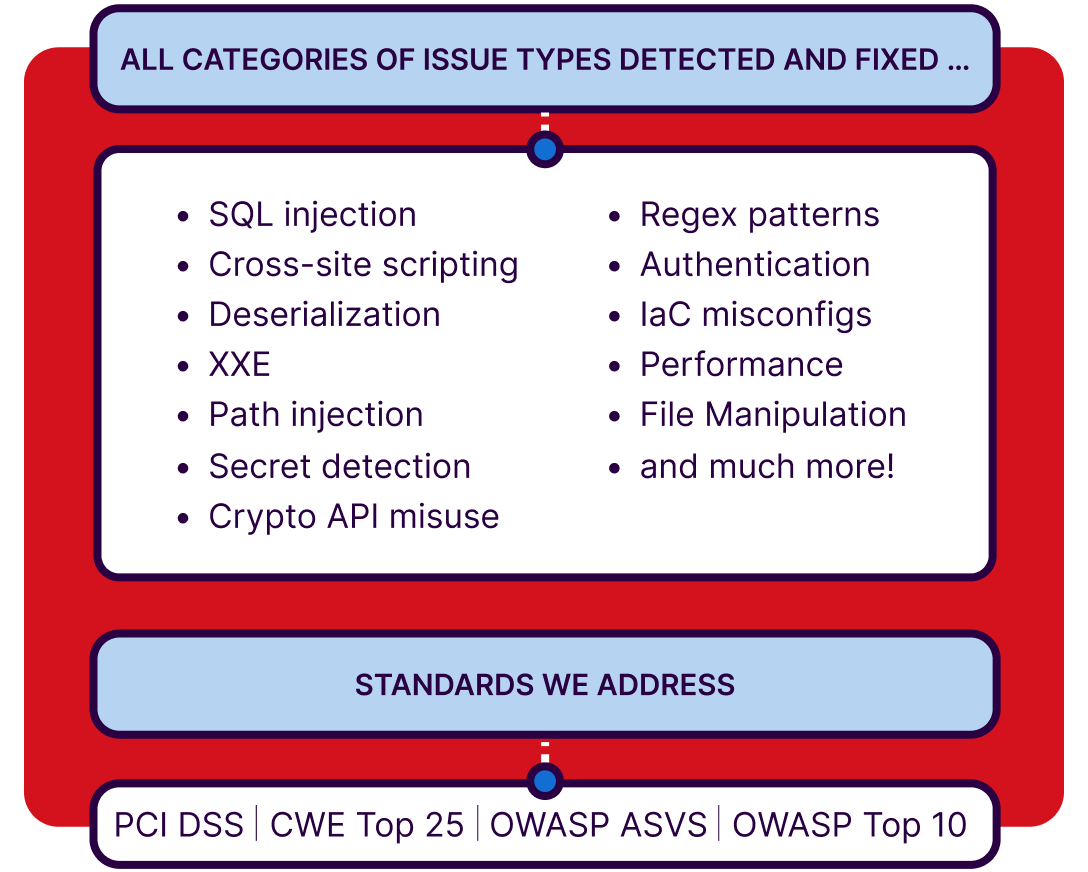
Sonar fournit un suivi et une gouvernance complets de la sécurité des applications pour les projets les plus complexes avec SAST. Il permet aux auditeurs de sécurité de suivre la conformité de la sécurité du code et d'évaluer les risques sur leurs actifs logiciels au niveau de l'entreprise à l'aide de rapports détaillés. Les rapports de sécurité, les agrégations exécutives et les rapports PDF fournissent la supervision dont les grandes organisations ont besoin pour évaluer les risques sur leurs actifs logiciels. L'utilisation de Sonar SAST permet aux responsables de la sécurité d'avoir rapidement une vue d'ensemble de la posture de sécurité de leurs applications. Dans SonarQube Server Enterprise Edition et Data Center Edition, ainsi que dans SonarQube Cloud Enterprise Plan, des rapports dédiés suivent la sécurité du code de l'application par rapport à des normes telles que OWASP Top 10, OWASP ASVS, CWE Top 25 (2021, 2020 et 2019), STIG, CASA, ainsi que PCI DSS. Le rapport SonarSource aide les professionnels de la sécurité à traduire les problèmes de sécurité dans un langage compréhensible par les développeurs.

Moteur de détection complet et couverture
Sonar fournit une analyse de la qualité et de la sécurité du code pour plus de 30 langages (et frameworks), avec plus de 6 000 règles de code propre prêtes à l'emploi, et met continuellement à jour la gamme de langages couverts. Sonar détecte les bogues et les failles de sécurité au niveau du code (code source, code de support (y compris le code de configuration, le code d'infrastructure, les scripts et le code de test) et le code tiers, tel que les dépendances externes et les bibliothèques), avec un taux de vrais positifs (TPR) souvent supérieur à 90 %. La couverture de sécurité inclut les scripts intersites, les injections SQL, les injections de chemin d'accès, les secrets, les erreurs de configuration IaC, le phishing et bien d'autres encore.