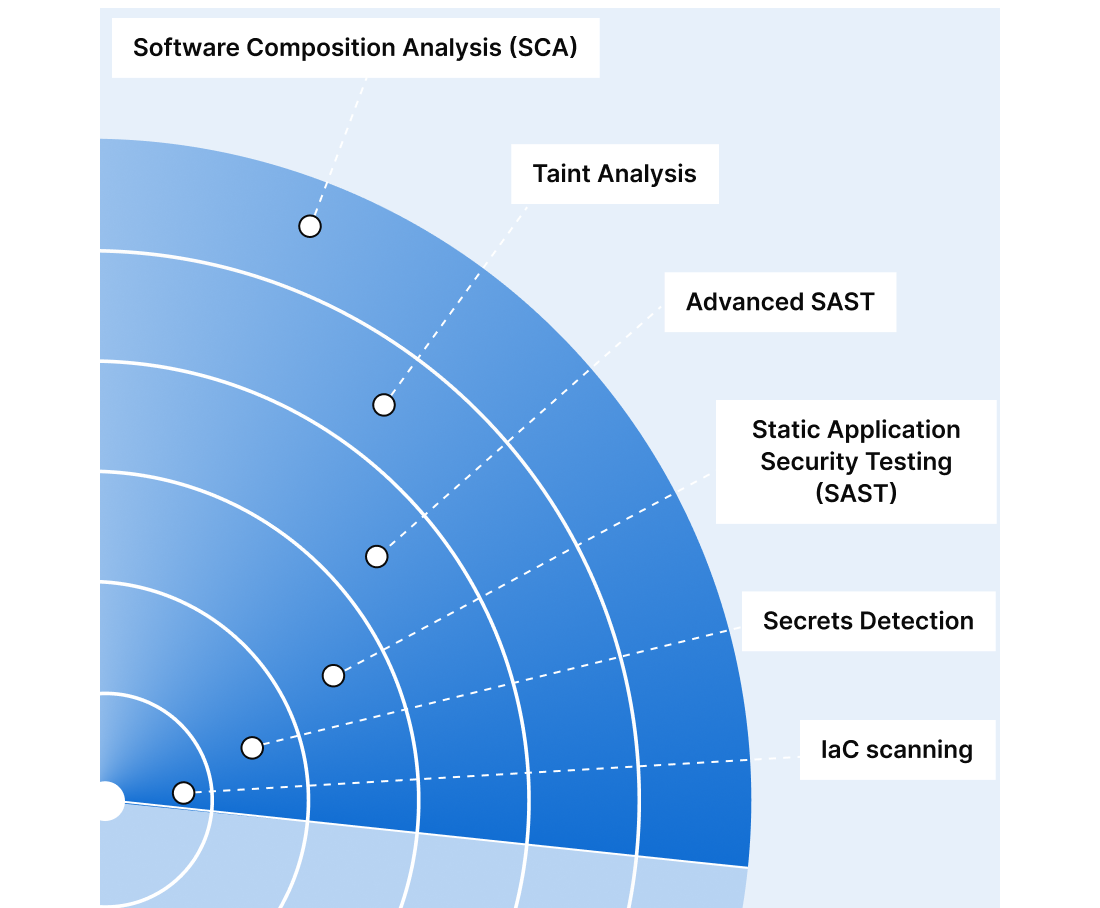


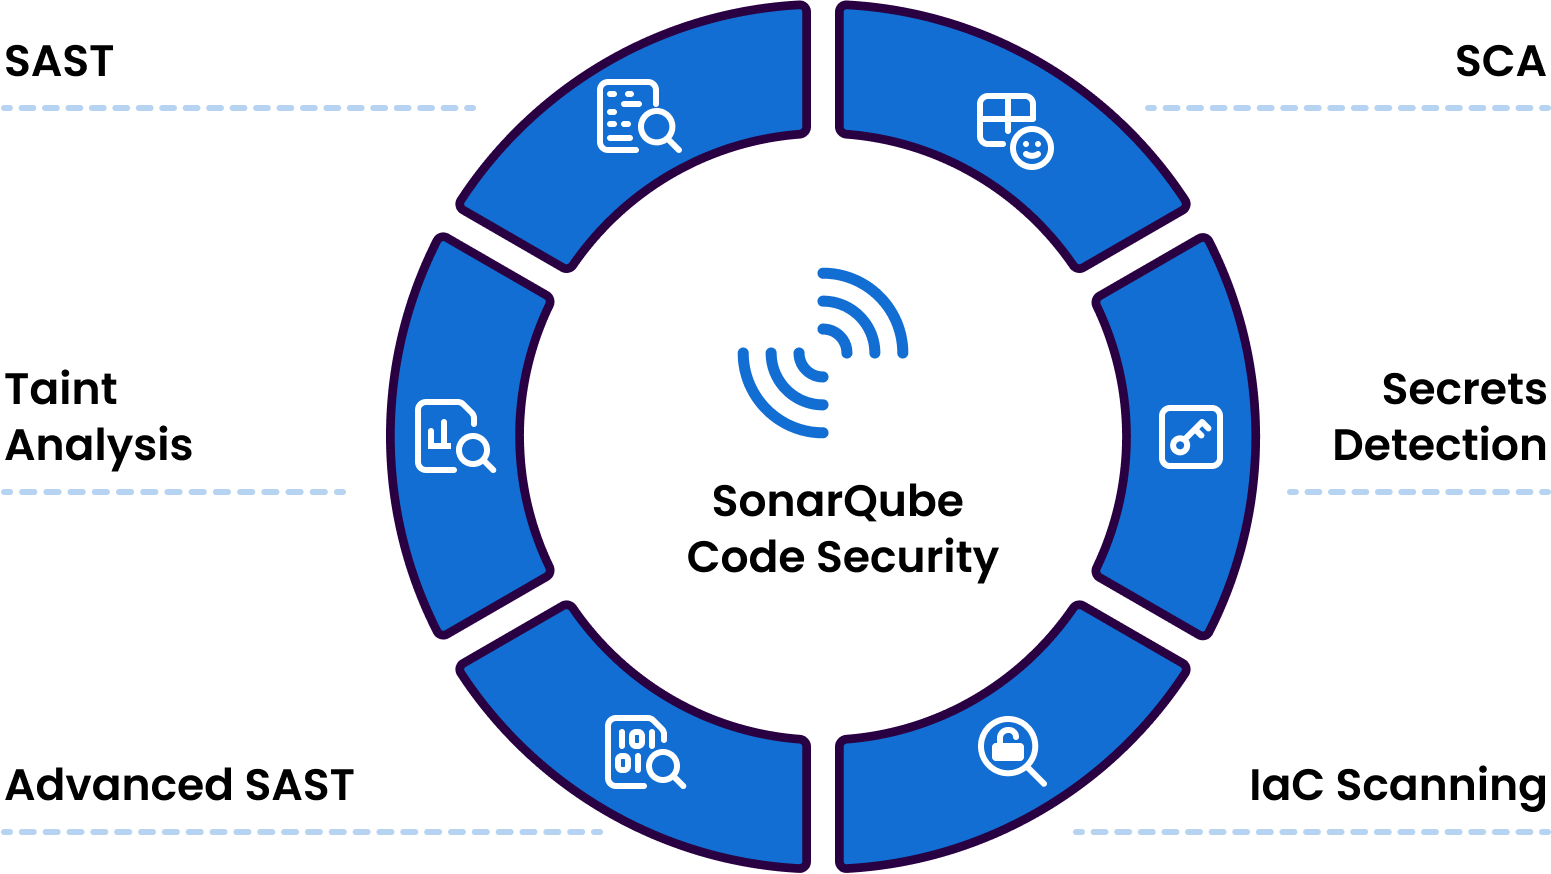

Couverture complète du code
Analyse complète de la qualité et de la sécurité du code pour plus de 30 langages (et frameworks) à l'aide de plus de 6 000 règles sur le code propriétaire, tiers et généré par l'IA

Détection et remédiation à grande échelle
Détectez et corrigez un large éventail de problèmes de sécurité, tels que l'injection SQL, les scripts intersites (XSS), le dépassement de mémoire tampon, la mauvaise configuration de sécurité, les fuites de secrets et bien plus encore

Précision et vitesse inégalées
Avec une précision inégalée, SonarQube détecte davantage de problèmes réels, identifie moins de faux problèmes et aide les développeurs à se concentrer sur l'essentiel. SonarQube analyse votre code en temps réel sur plusieurs fichiers sources et bibliothèques à une vitesse record, pour que vos équipes n'attendent pas les résultats.

Appliquer les normes de codage
Donnez aux développeurs les moyens de véritablement « shift left ». Ils détectent les problèmes réels au fur et à mesure de l'écriture du code, minimisant ainsi les reprises. Votre organisation peut définir des normes claires pour les revues de sécurité et la production continues, garantissant ainsi l'uniformité entre les projets et les équipes.

Répondre aux besoins de conformité
Des rapports intégrés suivent la sécurité du code de l'application par rapport aux normes de sécurité courantes : OWASP Top 10, OWASP ASVS, PCI DSS, STIG, CASA et CWE Top 25. Un outil SAST tel que SonarQube aide votre entreprise à se conformer au cadre de développement logiciel sécurisé (SSDF) du National Institute of Standards and Technology (NIST).


