

 SAST AVANCÉ
Analyse plus approfondie des souillures
Analyse des failles tenant compte des dépendances pour identifier les failles de sécurité cachées
- Analysez les interactions de votre code avec des bibliothèques tierces
- Aucune configuration requise
- Aucune perte de performances
- Compatible avec Java, C#, JavaScript et TypeScript
 SCA
Détection CVE
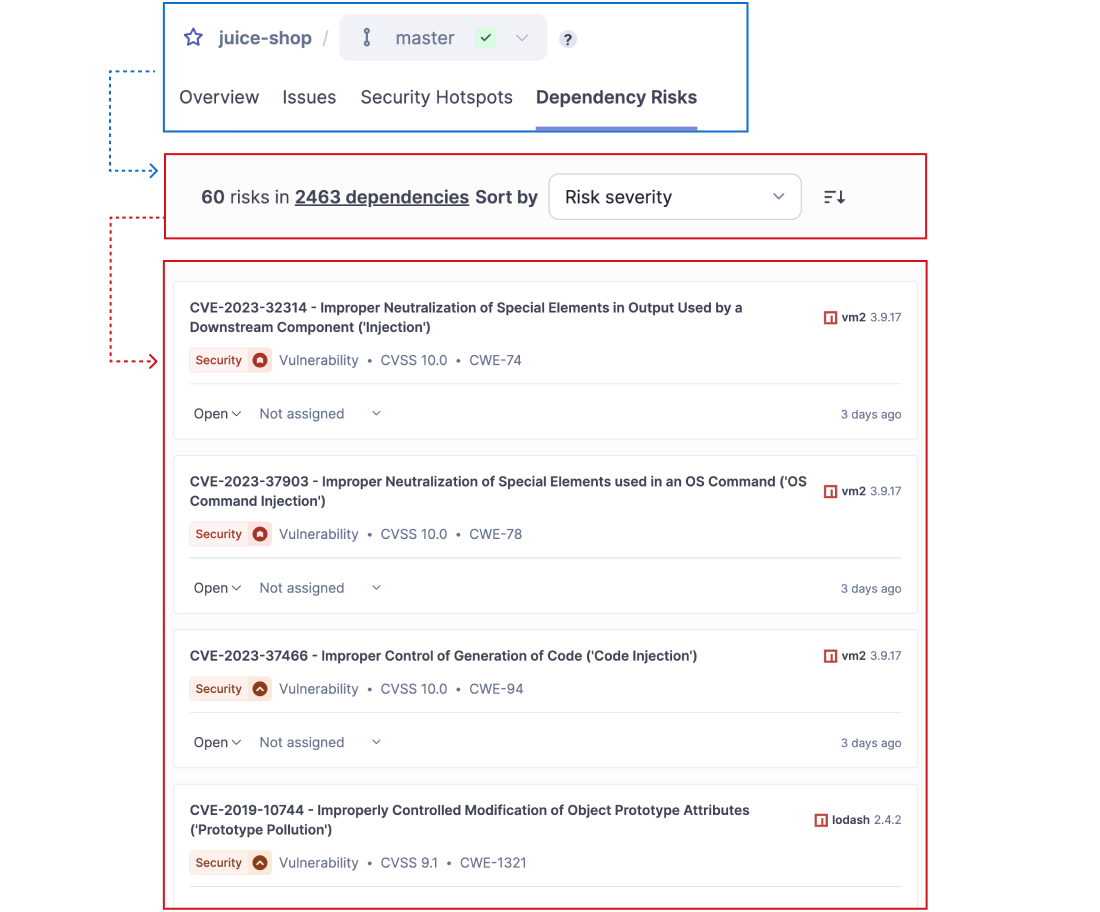
Correction des vulnérabilités connues (CVE)
- Détecter les vulnérabilités connues dans le code open source (CVE, par exemple)
- Prioriser les problèmes par gravité (CVSS) et exploitabilité (EPSS, KEV)
- Obtenir des informations complémentaires sur les vulnérabilités directement auprès du mainteneur
- Déterminer quelles versions de la dépendance sont sûres à utiliser
 SCA
Gestion des licences
- Détection et validation automatisées des licences
- Application de politiques personnalisées
- Vérifications de compatibilité pour une utilisation en entreprise
 SCA
Nomenclature des logiciels (SBOM)
- Exportez un SBOM pour toutes vos dépendances
- Intégré à votre workflow DevOps
- Formats CycloneDX et SPDX


