Finden Sie tief verborgene Sicherheitsprobleme
99 % der Softwareanwendungen verwenden und interagieren mit dem Code in Bibliotheken von Drittanbietern (Abhängigkeiten). Heutzutage analysieren die meisten SAST-Tools nur den Anwendungscode und nicht den Bibliothekscode, der für diese Tools meist eine Black Box ist. Das erweiterte SAST von Sonar erweitert die Codeanalyse und das Scannen, um auch die unbekannten Teile des Codes abzudecken, die sich in den Open-Source-Abhängigkeiten befinden. Durch das Scannen von Abhängigkeiten (Bibliotheken) kann Sonar SAST die Datenflussanalyse erweitern und tief verborgene Sicherheitsprobleme im Code finden, die andere Tools nicht finden können. Advanced SAST ist derzeit für Java, C# und JavaScript/TypeScript in SonarQube Server und SonarQube Cloud verfügbar. Es unterstützt Tausende der wichtigsten und am häufigsten verwendeten Open-Source-Bibliotheken, einschließlich ihrer nachfolgenden (transitiven) Abhängigkeiten. Es skaliert automatisch und wird in Zukunft auf weitere Sprachen und Bibliotheken ausgeweitet werden. Zur Optimierung wird maschinelles Lernen (ML) eingesetzt.

Sichere Entwicklung beschleunigen
SAST kann früher im Softwareentwicklungslebenszyklus (SDLC) durchgeführt werden, bevor der Code in die Produktion übernommen und freigegeben wird. Durch den Einsatz von SAST in der Entwicklungsphase können Sicherheitslücken und Fehler schneller identifiziert und behoben werden, bevor sie von Angreifern ausgenutzt werden können. Die SAST-Analyse von Pull-Anfragen unterstützt Entwickler, indem sie die Sicherheit nach links verschiebt und Sicherheitslücken so früh wie möglich im Prozess aufzeigt – wenn der Code noch frisch im Gedächtnis ist und die Behebung noch einfach ist. SAST ist standardmäßig mit SonarQube Server und SonarQube Cloud verfügbar, läuft als Teil einer normalen Codeanalyse und lässt sich nahtlos in die DevSecOps-Pipeline integrieren.

Risiko von Sicherheitsverletzungen reduzieren
Durch die Implementierung sicherer Code-Entwicklungspraktiken zur Stärkung der Qualität der Codebasis können Unternehmen verhindern, dass böswillige Akteure Schwachstellen ausnutzen und sensible Informationen stehlen. Sonar-Analysatoren melden Probleme (einschließlich Fehler und Schwachstellen) und Sicherheits-Hotspots, während sie den Code scannen, um Sicherheitsprobleme zu erkennen. Eine Schwachstelle wird gemeldet, wenn Sonar einen Punkt im Code findet, der für Angriffe anfällig ist und eine Korrektur erforderlich ist, um das Sicherheitsproblem zu beheben. Sicherheitsrelevante Codeabschnitte, die von Entwicklern überprüft und bewertet werden müssen, werden als „Sicherheits-Hotspots” kategorisiert. Die Sicherheitsregeln von Sonar erkennen auch fest codierte Anmeldedaten (Passwörter) und fest codierte Geheimnisse in Ihrem Code. Diese Cloud-Geheimniserkennungsfunktion umfasst nun weitere Regeln, die unbeabsichtigt fest codierte Passwörter, Anmeldedaten, Tokens, Cloud-Zugriffsschlüssel, API-Schlüssel, Cloud-Konten/Schlüssel bei den beliebtesten Cloud-Anbietern aufspüren: AWS, GCP, Microsoft Azure, IBM und Alibaba Cloud.

Automatisieren Sie das Scannen von Code
Sonar SAST kann große Mengen an Code schnell scannen und spart so Zeit und Geld im Softwareentwicklungszyklus. Die Automatisierung des Code-Scannings mit SAST trägt zur Verbesserung der allgemeinen Sicherheitslage einer Anwendung bei und verringert die Abhängigkeit von manuellen Code-Überprüfungen, sodass sich Entwickler auf die Behebung von Problemen konzentrieren können und gleichzeitig einen effizienten und sicheren Entwicklungslebenszyklus aufrechterhalten können. Entwickler können Probleme hinsichtlich der Codequalität und -sicherheit frühzeitig im Entwicklungslebenszyklus identifizieren und beheben. Durch die Bereitstellung umsetzbarer Erkenntnisse, Sicherheitsberichte und Metriken, mit denen Teams den gesamten Code ihrer Anwendungen verfolgen und verbessern können, wird eine kontinuierliche Verbesserung gefördert.

Code-Sicherheit und Compliance
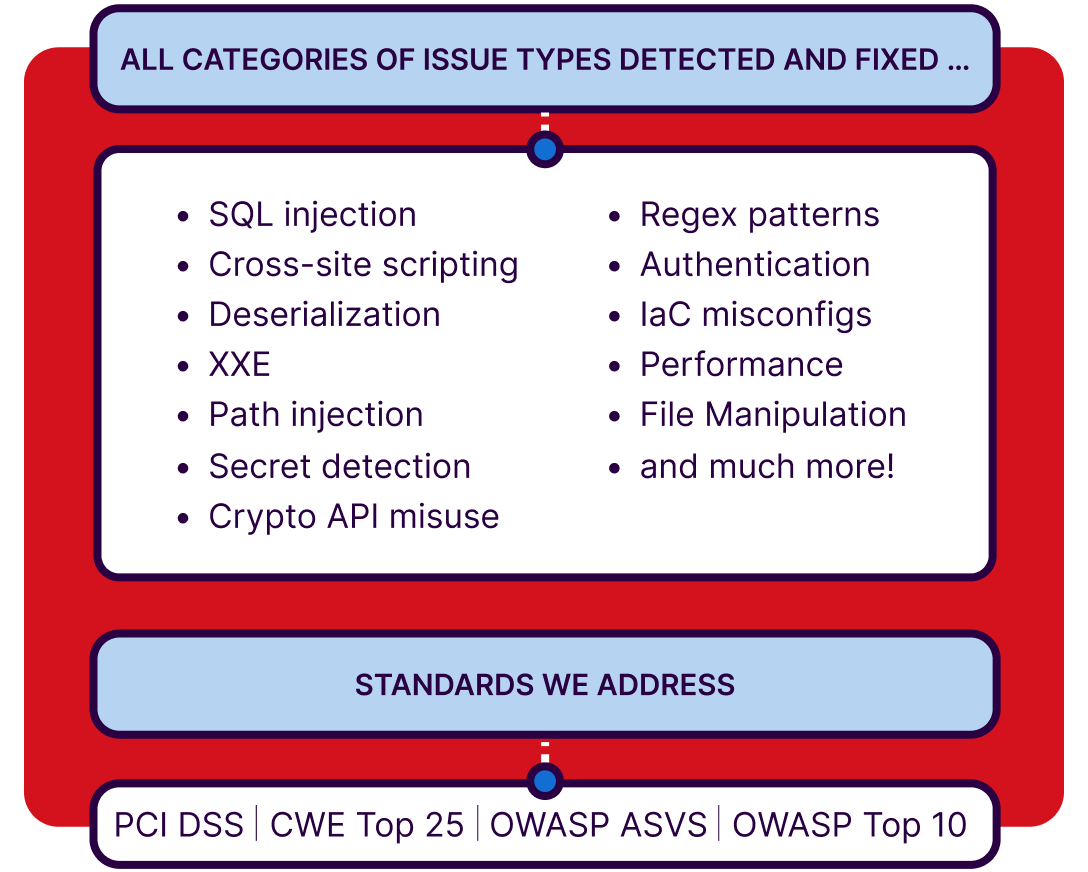
Sonar bietet mit SAST umfassende Anwendungs-Sicherheitsüberwachung und -Governance für komplexeste Projekte. Damit können Sicherheitsprüfer die Einhaltung von Code-Sicherheitsstandards überwachen und die Risiken für ihre Software-Assets auf Unternehmensebene anhand detaillierter Berichte bewerten. Sicherheitsberichte, Zusammenfassungen für Führungskräfte und PDF-Berichte bieten den Überblick, den größere Unternehmen benötigen, um die Risiken für ihre Software-Assets zu bewerten. Mit Sonar SAST erhalten Sicherheitsbeauftragte schnell einen Überblick über die Sicherheitslage ihrer Anwendungen. In SonarQube Server Enterprise Edition und Data Center Edition sowie im SonarQube Cloud Enterprise Plan verfolgen spezielle Berichte die Codesicherheit der Anwendung anhand von Standards wie OWASP Top 10, OWASP ASVS, CWE Top 25 (2021, 2020 und 2019), STIG, CASA sowie PCI DSS. Der SonarSource-Bericht hilft Sicherheitsexperten dabei, Sicherheitsprobleme in eine Sprache zu übersetzen, die Entwickler verstehen.

Umfassende Erkennungs-Engine und Abdeckung
Sonar bietet Codequalitäts- und Sicherheitsanalysen für mehr als 30 Sprachen (und Frameworks) mit über 6.000 sofort einsatzbereiten Clean-Code-Regeln – und erweitert kontinuierlich den Umfang der abgedeckten Sprachen. Sonar erkennt Fehler und Sicherheitslücken auf Code-Ebene – Quellcode, Support-Code (einschließlich Konfigurationscode, Infrastrukturcode, Skripting und Testcode) und Code von Drittanbietern, wie externe Abhängigkeiten und Bibliotheken – und übertrifft dabei häufig eine True Positive Rate (TPR) von 90 %. Die Sicherheitsabdeckung umfasst Cross-Site-Scripting, SQL-Injection, Path-Injection, Geheimnisse, IaC-Fehlkonfigurationen, Phishing und eine Vielzahl anderer Aspekte.