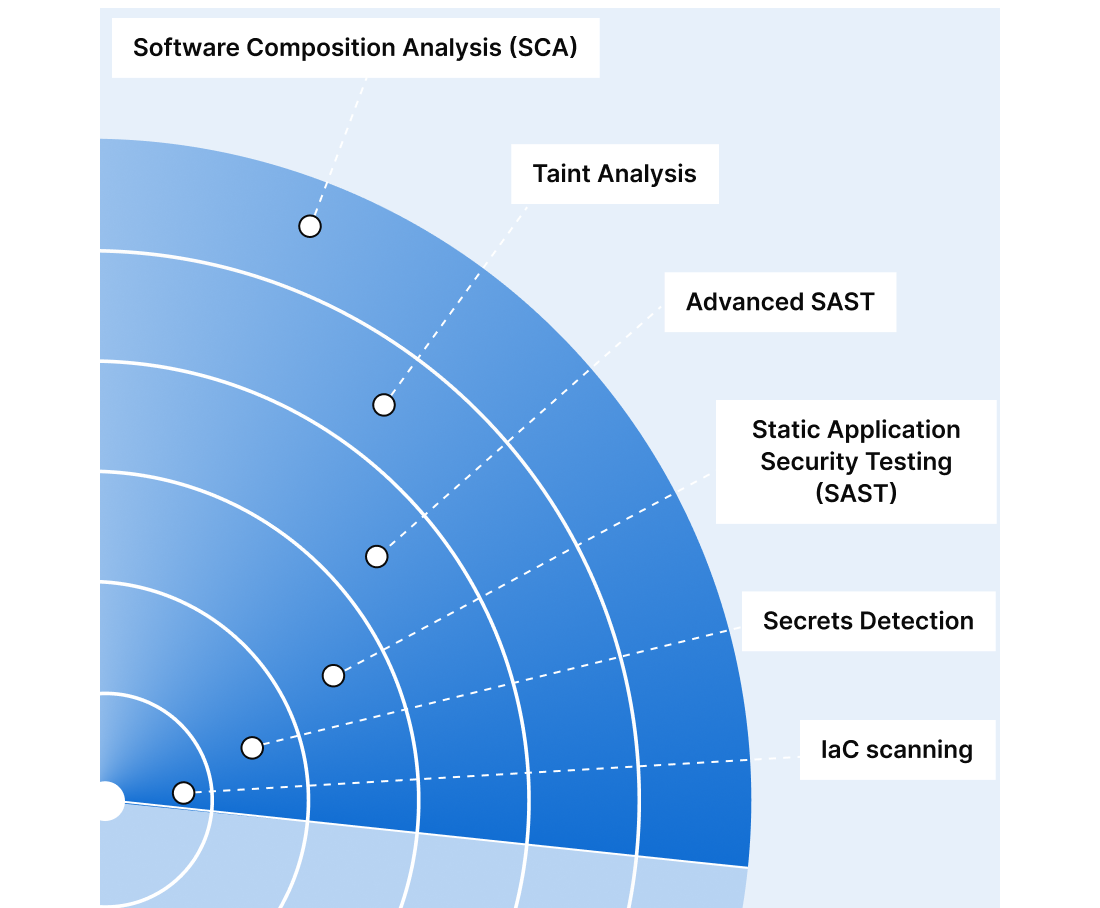


Umfassende Codeabdeckung
Vollständige Analyse der Codequalität und Codesicherheit für über 30 Sprachen (und Frameworks) für Erstanbieter-, Drittanbieter- und KI-generierten Code

Umfassende Erkennung und Behebung
Erkennen Sie mithilfe von über 6.000 Regeln eine Vielzahl von Sicherheitsproblemen, wie etwa SQL-Injection, Cross-Site-Scripting (XSS), Pufferüberlauf, Sicherheitsfehlkonfigurationen, Geheimnislecks und mehr, und nutzen Sie AI CodeFix für automatisierte Korrekturvorschläge.

Unübertroffene Genauigkeit und Geschwindigkeit
Mit branchenführender Genauigkeit findet SonarQube mehr echte Probleme, identifiziert weniger falsche Probleme und hilft Entwicklern, sich auf das Wesentliche zu konzentrieren. SonarQube scannt Ihren Code in Echtzeit über mehrere Quelldateien und Bibliotheken hinweg in Rekordgeschwindigkeit, sodass Ihre Teams nicht auf Ergebnisse warten müssen.

Beginnen Sie links im Entwicklungsworkflow
Ermöglichen Sie Entwicklern, wirklich nach links zu wechseln. Entwickler erkennen echte Probleme beim Schreiben von Code und minimieren so Nacharbeit. Ihr Unternehmen kann klare Standards für laufende Sicherheitsüberprüfungen und die Produktion festlegen und so die Einheitlichkeit über Projekte und Teams hinweg sicherstellen.

Erfüllen Sie Compliance-Anforderungen
Integrierte Berichte verfolgen die Codesicherheit der Anwendung anhand gängiger Sicherheitsstandards: OWASP Top 10, OWASP ASVS, PCI DSS, STIG, CASA und CWE Top 25. Ein SAST-Tool wie SonarQube unterstützt Ihr Unternehmen bei der Einhaltung des Secure Software Development Framework (SSDF) des National Institute of Standards and Technology (NIST).


