

 고급 SAST
더 심층적인 오염 분석
종속성 인식 테인트 분석을 통해 숨겨진 보안 결함을 찾아냅니다.
- 타사 라이브러리와 코드의 상호작용을 분석합니다.
- 구성이 필요하지 않습니다.
- 성능 오버헤드가 없습니다.
- Java, C#, JavaScript, Typescript를 지원합니다.
 SCA
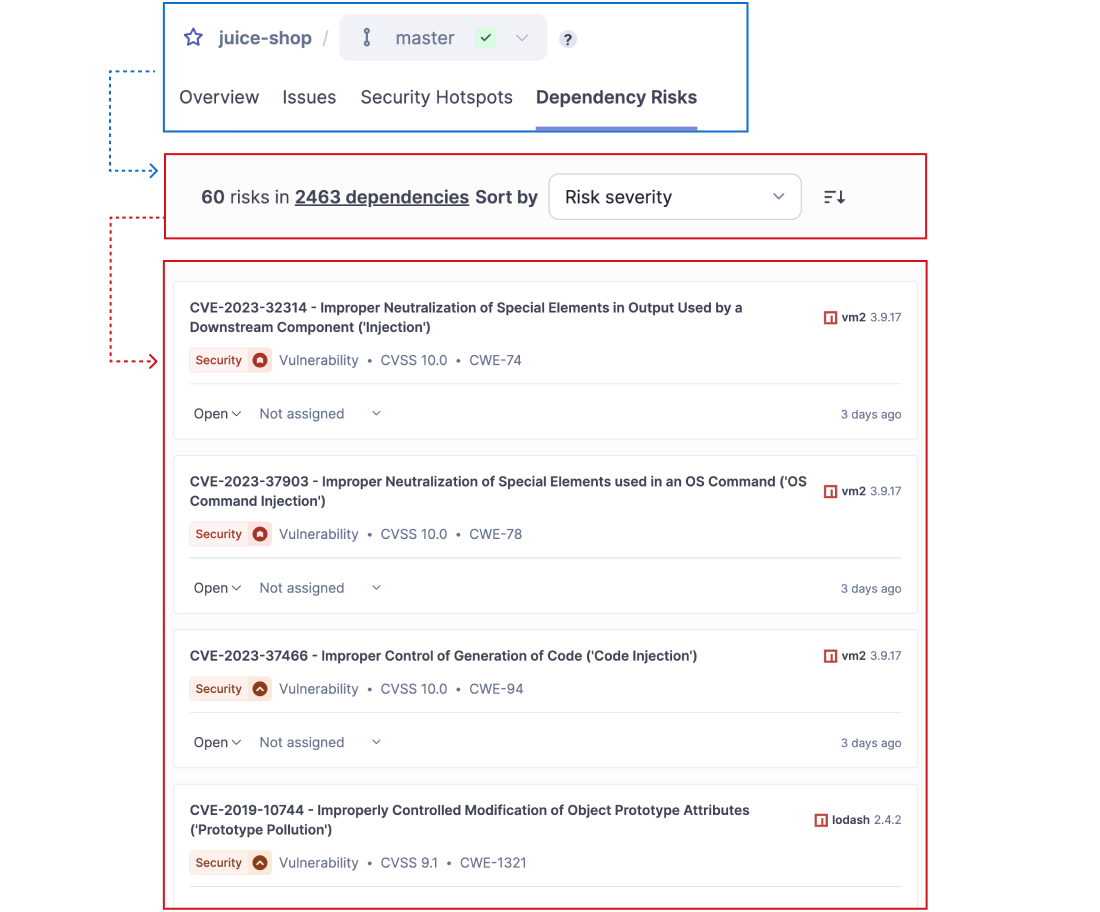
CVE 감지
알려진 취약점(CVE) 수정
- 오픈 소스 코드의 알려진 취약점(예: CVE) 탐지
- 심각도(CVSS) 및 악용 가능성(EPSS, KEV)을 기준으로 문제의 우선순위 지정
- 유지 관리자로부터 직접 추가적인 취약점 분석 정보 제공
- 어떤 버전의 종속성이 사용하기 안전한지 파악
 SCA
라이선스 관리
- 자동화된 라이선스 감지 및 검증
- 맞춤형 정책 적용
- 기업용 호환성 검사
 SCA
소프트웨어 자재 목록(SBOM)
- 모든 종속성에 대한 SBOM 내보내기
- DevOps 워크플로에 통합
- CycloneDX 및 SPDX 형식


