Encuentre problemas de seguridad profundamente ocultos
El 99 % de las aplicaciones de software utilizan e interactúan con el código de bibliotecas de terceros (dependencias). Hoy en día, la mayoría de las herramientas SAST solo analizan el código de las aplicaciones y no el código de las bibliotecas, que en su mayoría son una caja negra para estas herramientas. El SAST avanzado de Sonar amplía el análisis y el escaneo del código para cubrir las partes desconocidas del código que se encuentran en las dependencias de código abierto. El escaneo de dependencias (bibliotecas) permite a Sonar SAST ampliar el análisis del flujo de datos y encontrar problemas de seguridad profundamente ocultos en el código que otras herramientas no pueden encontrar. SAST avanzado está disponible actualmente para Java, C# y JavaScript/TypeScript en SonarQube Server y SonarQube Cloud. Es compatible con miles de las bibliotecas de código abierto más importantes y utilizadas, incluidas sus dependencias posteriores (transitivas). Se escala automáticamente y se ampliará para cubrir más lenguajes y bibliotecas en el futuro. Se utiliza el aprendizaje automático (ML) para la optimización.

Acelere el desarrollo seguro
El SAST se puede realizar en una fase más temprana del ciclo de vida del desarrollo de software (SDLC), antes de que el código se implemente y se lance a producción. El uso del SAST en la fase de desarrollo permite identificar y corregir más rápidamente las vulnerabilidades de seguridad y los errores antes de que puedan ser explotados por los atacantes. El análisis SAST de las solicitudes de extracción ayuda a empoderar a los desarrolladores al desplazar la seguridad hacia la izquierda y presentar las vulnerabilidades de seguridad lo antes posible en el proceso, cuando el código está fresco en la memoria y la corrección aún es fácil. SAST está disponible de forma predeterminada con SonarQube Server y SonarQube Cloud, se ejecuta como parte de un análisis de código normal y se integra perfectamente con el canal DevSecOps.

Reducir el riesgo de brechas de seguridad
Mediante la implementación de prácticas de desarrollo de código seguro para reforzar la calidad del código base, las organizaciones pueden evitar que los actores maliciosos aprovechen las vulnerabilidades y roben información confidencial. Los analizadores Sonar detectan problemas (incluidos errores y vulnerabilidades) y puntos críticos de seguridad al escanear el código para detectar problemas de seguridad. Se informa de una vulnerabilidad cuando Sonar encuentra un punto en el código que está expuesto a ataques y se necesita una corrección para solucionar el problema de seguridad. Las partes del código sensibles a la seguridad que necesitan la revisión y evaluación de los desarrolladores se clasifican como «puntos críticos de seguridad». Las reglas de seguridad de Sonar también detectan credenciales (contraseñas) y secretos codificados en su código. Esta capacidad de detección de secretos en la nube se amplía para incluir más reglas que descubren contraseñas, credenciales, tokens, claves de acceso a la nube, claves API y cuentas/claves de nube codificadas de forma involuntaria en los proveedores de nube más populares: AWS, GCP, Microsoft Azure, IBM y Alibaba Cloud.

Automatizar el escaneo de código
Sonar SAST puede escanear grandes cantidades de código rápidamente, lo que ahorra tiempo y dinero en el proceso del ciclo de vida del desarrollo de software. La automatización del escaneo de código con SAST ayuda a mejorar la postura de seguridad general de una aplicación y reduce la dependencia de las revisiones manuales de código, lo que permite a los desarrolladores centrarse en las tareas de corrección mientras mantienen un ciclo de vida de desarrollo eficiente y seguro. Los desarrolladores pueden identificar y abordar los problemas de calidad y seguridad del código en una fase temprana del ciclo de vida del desarrollo, lo que promueve la mejora continua al proporcionar información útil, informes de seguridad y métricas que ayudan a los equipos a realizar un seguimiento y mejorar el código general de sus aplicaciones.

Seguridad y cumplimiento del código
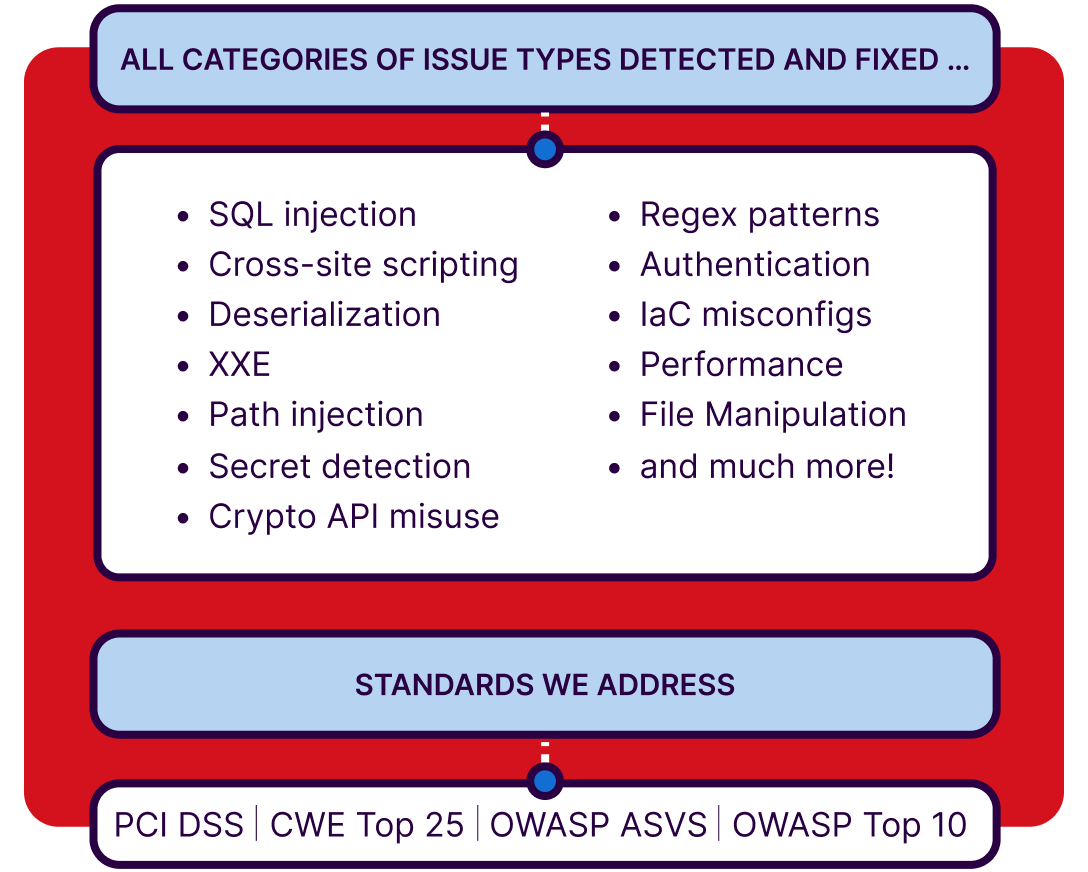
Sonar proporciona un seguimiento y una gobernanza completos de la seguridad de las aplicaciones para los proyectos más complejos con SAST. Permite a los auditores de seguridad realizar un seguimiento del cumplimiento de la seguridad del código y evaluar los riesgos de sus activos de software a nivel empresarial con informes detallados. Los informes de seguridad, la agregación ejecutiva y los informes en PDF proporcionan la supervisión que las grandes organizaciones necesitan para evaluar los riesgos de sus activos de software. El uso de Sonar SAST puede proporcionar rápidamente a los responsables de seguridad una visión general de la postura de seguridad de sus aplicaciones. En SonarQube Server Enterprise Edition y Data Center Edition, así como en SonarQube Cloud Enterprise Plan, los informes dedicados realizan un seguimiento de la seguridad del código de la aplicación en relación con estándares como OWASP Top 10, OWASP ASVS, CWE Top 25 (2021, 2020 y 2019), STIG, CASA y PCI DSS. El informe de SonarSource ayuda a los profesionales de la seguridad a traducir los problemas de seguridad a un lenguaje que los desarrolladores puedan entender.

Motor de detección y cobertura completos
Sonar proporciona análisis de calidad y seguridad del código para más de 30 lenguajes (y marcos), con más de 6000 reglas de código limpio listas para usar, y actualiza continuamente el alcance de los lenguajes cubiertos. Sonar detecta errores y fallos de seguridad a nivel de código (código fuente, código de soporte [incluido código de configuración, código de infraestructura, scripts y código de prueba] y código de terceros, como dependencias externas y bibliotecas), superando a menudo una tasa de verdaderos positivos (TPR) del 90 %. La cobertura de seguridad incluye scripts entre sitios, inyección SQL, inyección de rutas, secretos, configuraciones incorrectas de IaC, phishing y muchos otros.