

 SAST AVANZADO
Análisis de contaminación más profundo
Análisis de vulnerabilidades con reconocimiento de dependencias para detectar vulnerabilidades de seguridad ocultas:
- Analice las interacciones de su código con bibliotecas de terceros
- Sin configuración
- Sin sobrecarga de rendimiento
- Compatible con Java, C#, JavaScript y TypeScript
 SCA
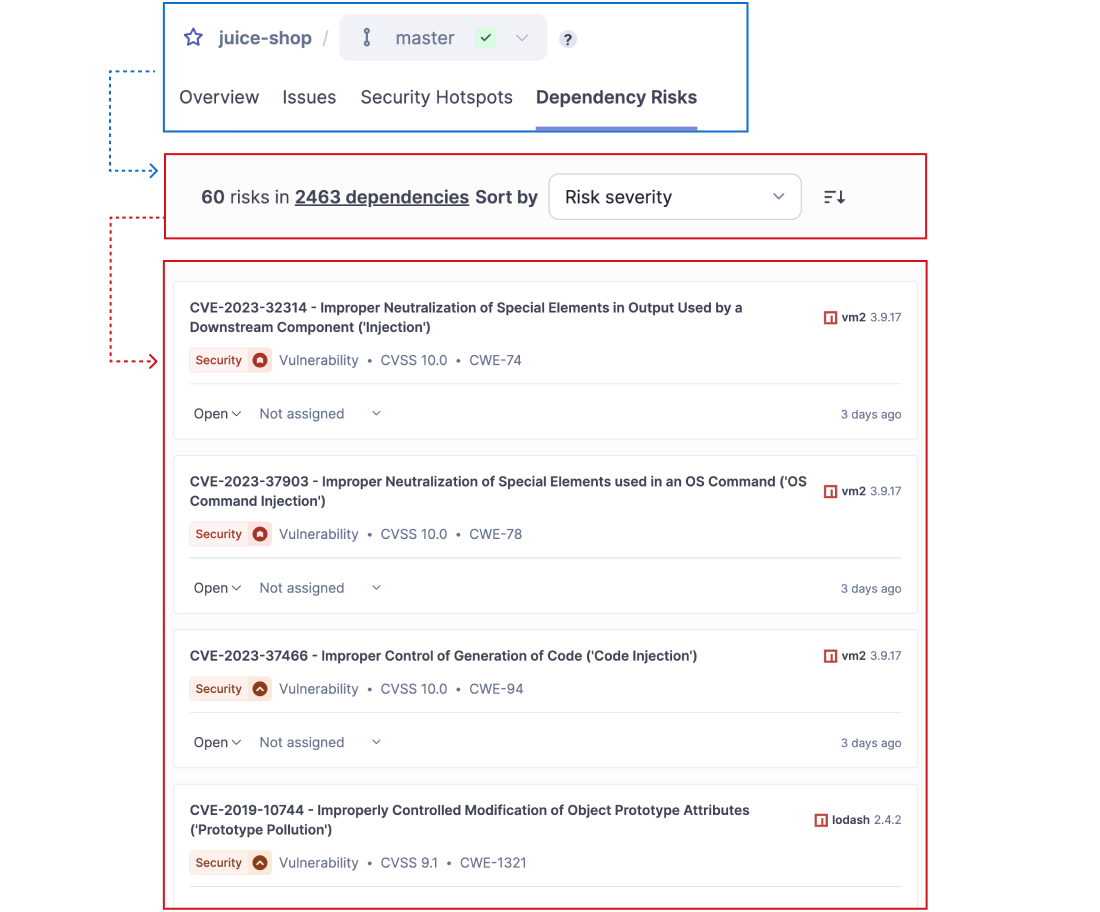
Detección de CVE
Corrección de vulnerabilidades conocidas (CVE):
- Detección de vulnerabilidades conocidas en código fuente abierto (como CVE)
- Priorización de problemas por gravedad (CVSS) y explotabilidad (EPSS, KEV)
- Obtención de información adicional sobre vulnerabilidades directamente del responsable
- Comprender qué versiones de la dependencia son seguras
 SCA
Gestión de licencias
- Detección y validación automatizadas de licencias
- Aplicación de políticas personalizadas
- Comprobaciones de compatibilidad para uso corporativo
Experiencia y productividad del desarrollador
- Solucione problemas en el IDE: permita a los desarrolladores encontrar y solucionar problemas mientras programan gracias a una integración perfecta con el IDE que elimina los cambios de contexto.
- Acelere las revisiones de código: habilite ciclos de retroalimentación más rápidos a través de una profunda compatibilidad con las principales plataformas DevOps (GitHub, GitLab, Azure DevOps, etc.).
- Promueva la propiedad compartida: aumente la transparencia y alinee a los equipos en cuanto a los estándares de calidad utilizando paneles de control para toda la cartera y puertas de calidad personalizables.


