コードコンプライアンスを日々の開発の一部に
従来型およびエージェント型のワークフローへコンプライアンスをシームレスに統合し、標準適用の自動化とコードレベルの証跡によって、大規模環境でも確実な準拠を実証します。


なぜコードコンプライアンスの大規模化は難しいのか?
PCI DSS、STIG、SOC 2、DORA、CRA、HIPAAなどのコンプライアンス要件を満たすことは、多くの組織にとって、失敗の許されない、譲れない要件です。しかし、コードレベルでコンプライアンスを証明する作業は、開発者にとって手作業で時間がかかり、ミスも起こりやすいプロセスになりがちです。

基準の適用
コンプライアンス基準が、従来型およびエージェント型のワークフローとで、一貫性なく適用されてしまうことがあります。

分断された監査証跡
監査のために証跡を手作業で集めるのは、多大な負荷を伴い、業務を妨げる緊急対応であり、チームをイノベーションから遠ざけます。

ビジネスリスク
コンプライアンス違反は、多額の罰金、評判の毀損、取引の喪失につながる可能性があります。

問題の発見の遅れ
開発サイクルの後半でコンプライアンス上のギャップが見つかると、大幅な手戻りが必要になり、重要なリリースが遅れる可能性があります。
SonarQubeが、証明可能なコードコンプライアンスへの道のりを自動化します
SonarQubeは、コンプライアンスに関わる統制を開発ワークフローに組み込み、チームがセキュアコーディング基準を適用し、依存関係を管理し、リリース前にリスクを検出し、開発を進めながらコードレベルの証跡を生成できるようにします。これにより、従来型およびエージェント型の開発の両方にわたって、拡張性のあるコード検証・ガバナンスのレイヤーを提供します。
基準の一元管理
お客様固有のセキュリティ、保守性、信頼性のルールを、すべての開発者とすべてのAIエージェントに一貫して適用します。
監査証跡の自動生成
検出されたすべてのコードの問題について証跡を生成し、検出と是正の明確な記録を残します。
レポート作成の効率化
開発者が書いたコードも、AIエージェントが書いたコードも、規制や業界標準に準拠していることを簡単に証明できます。
当社は非常に早い段階からSonarQubeを活用しており、監査や規制当局からの質問に対してこのソリューションを提示することの重要性は計り知れません!
Gary Barter
執行役員
規制対応とレポート作成のための主な機能
標準搭載のレポート
OWASP Top 10、OWASP ASVS、CRA、PCI DSS、CWE Top 25、STIG、CASA、WCAGなどに沿った、効率的なコンプライアンスレポートを提供します。
AIコードのコンプライアンス
エージェント主導のワークフローにおいて、エージェントの動作を遅らせることなく、一貫したコード品質およびセキュリティ基準に照らしてAIコードを独立して検証することで、AIを活用した開発のガバナンスを支援します。
自動コードレビュー
分析結果がすべてのプルリクエストおよびブランチに直接表示されるため、規定に準拠していないコードがマージされるのを防ぎます。
カスタマイズ可能な品質プロファイルとゲート
品質、セキュリティ、またはテストカバレッジの基準を満たしていないプルリクエストやブランチを自動的にブロックします。
ソフトウェア構成分析(SCA)
脆弱性のある直接依存関係と推移的依存関係を特定し、到達可能性とライセンスリスクを評価し、SBOMを生成します(SonarQube Advanced Securityで利用可能)
秘密の検知
リリース前にハードコードされたシークレットや認証情報を検出し、安全な開発とアクセス制御の要件をサポートします。
一元管理
すべての開発者とエージェントが、IDE上でも、エージェント型ワークフロー全体でも、同じコンプライアンスルールのもとで作業できるようにします
チケット管理ツールとの連携
コンプライアンス上の問題をチケットに直接送信し、追跡と是正をスムーズに行えます
ソフトウェアの提供を妨げることなく、コンプライアンスを運用に落とし込む
基準を意識したコード生成から、独立した検証、セキュリティの保証、修正に至るまで、コンプライアンスに関わる統制をAIコーディングのワークフローに組み込む4つの製品。
Sonar Vortex
コンプライアンスに関わるガイダンス、ガバナンス、検証をエージェンティックな開発ループに取り込み、変更がレビューに届く前に、エージェントが組織の基準と制約に従えるよう支援します。
- 関連するコンテキスト — 既存のSonarQubeの分析を活用し、現在のファイルにとどまらない、コーディング規約、アーキテクチャ、依存関係のコンテキストをエージェントに提供します。
- ワークフロー内のガバナンス — 対応するエージェント型ツール全体に既存の品質プロファイルを適用し、ポリシーの重複や統制のばらつきを減らします。
- 多層的な検証 — エージェントが作業する間にVortexが変更を分析し、マージ前にはSonarQubeがプルリクエストとCIで独立して検証します。

SonarQube Advanced Security
リリース前に、脆弱性、依存関係のリスク、漏洩したシークレット、安全でない設定を特定し、検出結果を修正とコンプライアンスレポートのために記録します。
- アプリケーションコードと依存関係コードにわたる高度なSAST:オープンソースライブラリ内のデータフローを追跡し、従来の分析では見逃されかねない脆弱性を検出します。
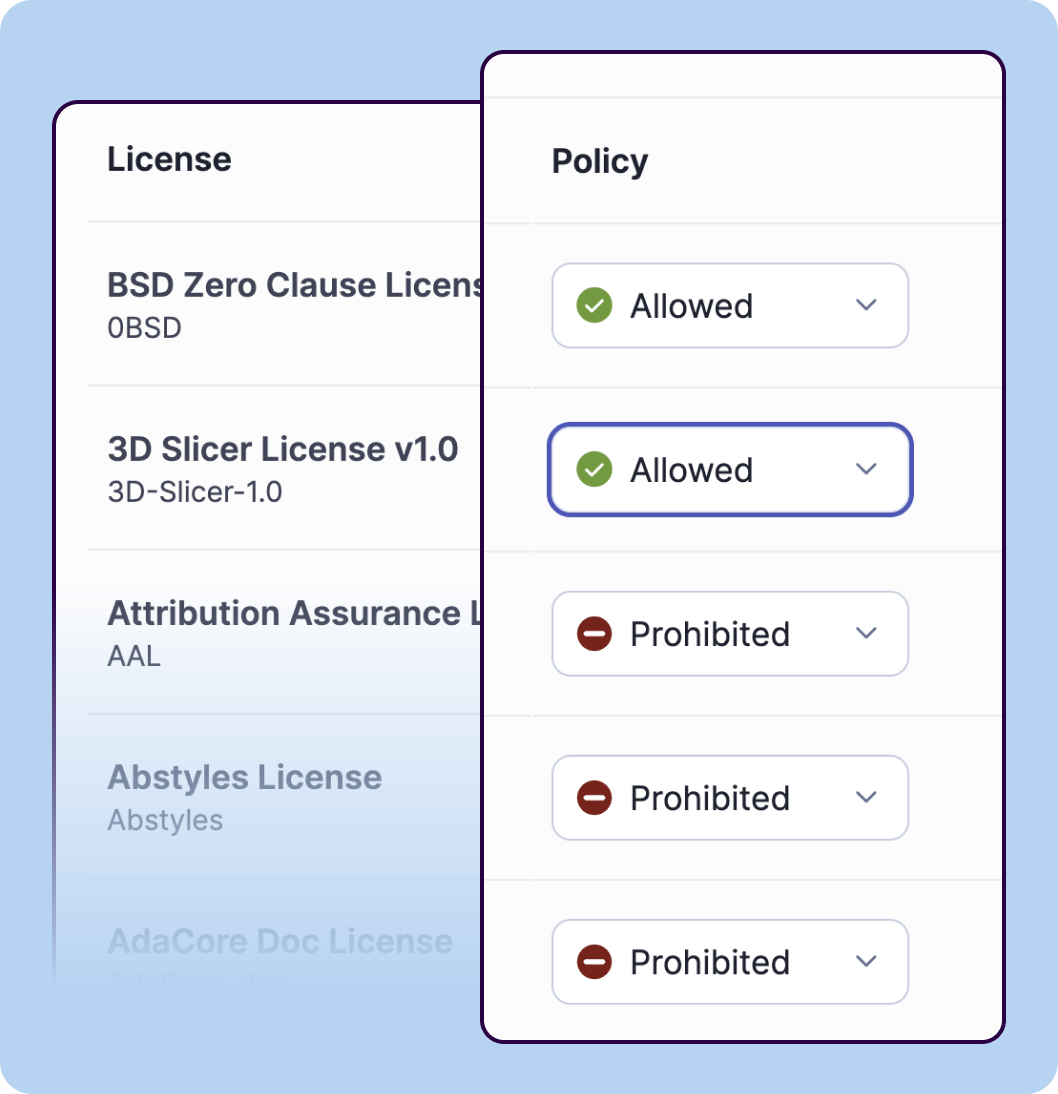
- SCAとコンポーネントガバナンス:脆弱な、または悪意のある直接依存関係・推移的依存関係を特定し、到達可能性とライセンスリスクを評価し、SBOMとVEXを生成します。
- シークレット検出: 漏洩したキー、トークン、認証情報を早期に検出し、組織固有のシークレット向けにカスタムパターンも設定できます。
- 統合されたガバナンス: 開発者による変更にもエージェントによる変更にも一貫した統制を適用し、検出結果をレポートと是正のために一元化します。
SonarQube Remediation Agent
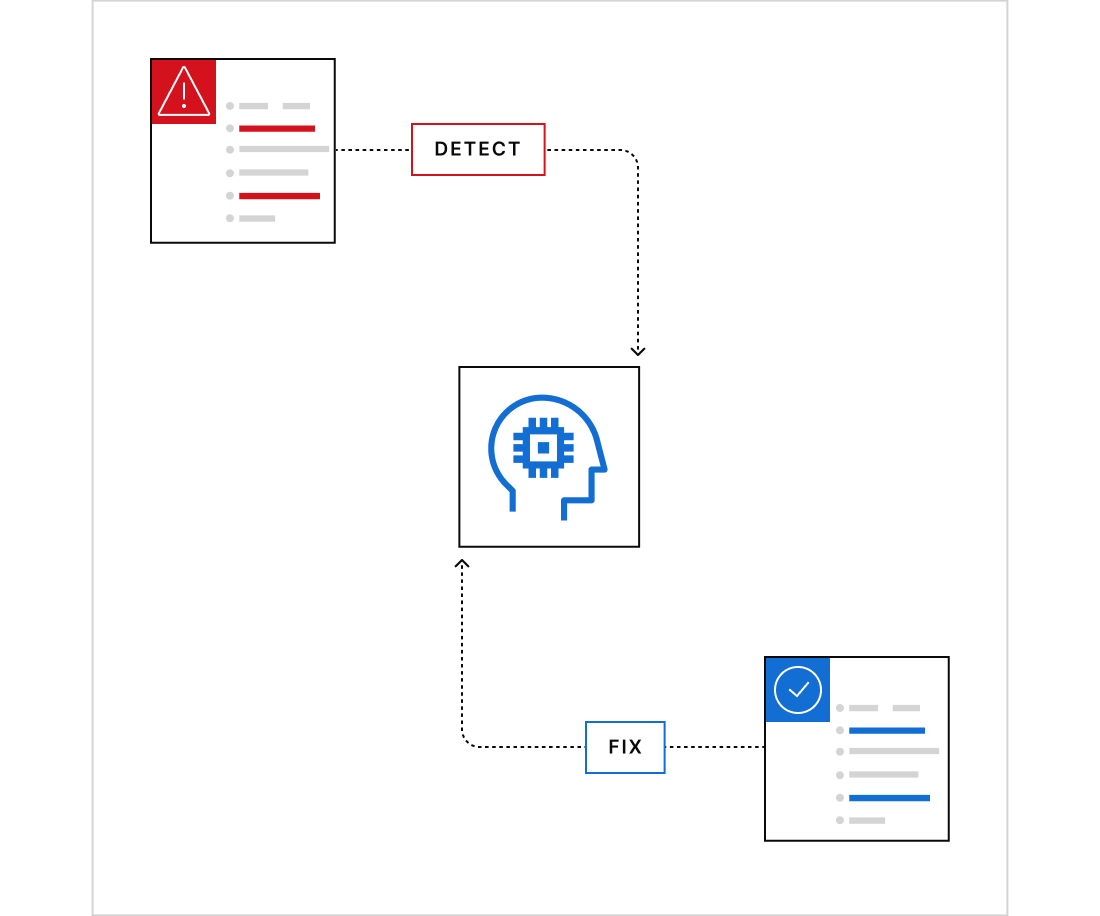
検出結果の修正を大規模に実施しつつ、修正を確立された検証、レビュー、変更管理のワークフローの中に収めます。
- 修正を加速 — バックログの検出結果を非同期で処理し、未解決のリスクを減らして、チームがリリース可能な状態をより早く取り戻せるよう支援します。
- レビュー前の検証 — プルリクエストを作成する前に、提案された修正をSonarで再分析し、一元管理された基準に照らして確認します。
- 持続的なコードの健全性 — 放置されかねないセキュリティ、信頼性、保守性の問題に対処します。
- 統制された変更の提供 — 修正をプルリクエストとして提供し、人によるレビューと、各変更の明確な履歴を維持します。
SonarQube Hunter Agent
コンプライアンスに関わる脆弱性の発見を、複雑なアクセス制御、ビジネスロジック、認証、セッション管理の欠陥にまで広げます。
- より深い脆弱性の特定 — アプリケーションの挙動とワークフローを分析し、従来のパターンベースのスキャンでは検出できないリスクを明らかにします。
- 検証済みの検出結果 — 潜在的な問題を表示する前に調査し、ノイズを減らして、的を絞ったリスクの優先順位付けを支援します。
- 一元化されたガバナンス — 検出結果をSonarQubeのイシューのワークフローに追加し、レビュー、担当者の割り当て、修正の追跡、レポート作成を一貫して行えます。
なぜ規制対応とレポート作成にSonarQubeを選ぶのか?
ワークフローに組み込まれたコンプライアンス
コンプライアンスを開発ライフサイクルに統合し、独立したフェーズではなく、プロセスの一環にします。

簡単なレポート作成
コンプライアンスの包括的な証跡を、ワンクリックで即座に生成し、監査への備えを簡素化して、貴重な時間を節約します。

実行可能なガイダンス
コンプライアンス上のギャップを埋めるために、どのような手順が必要かについて、即座にフィードバックを得られます。
リソース
MISRA C++:2023を完全カバー
続きを読む
金融機関のDORA準拠をSonarQubeがどう支えるか
続きを読む
サイバーレジリエンス法:AIコーディングでスピードとセキュリティを両立する
続きを読む
コンプライアンスとレポートのためのSonarQubeとは?
コンプライアンスとレポートのためのSonarQubeは、一元的な品質・セキュリティ基準を設定し、それを開発ワークフロー全体で一貫して適用することで、組織がコードのコンプライアンスを運用に落とし込めるよう支援します。これらの基準はプルリクエスト、CI/CDパイプライン、リリースプロセスに組み込まれるため、迂回されにくく、大規模に適用しやすくなります。また、SonarQubeは、ポリシーがどのように適用されているか、どこに問題が残っているか、修正が時間とともにどのように進んでいるかを示す、透明性の高い一元的なレポートも提供し、チームが明確な証跡をもって、監査への備え、社内ガバナンス、コンプライアンスレポートを行えるよう支援します。
SonarQubeはコードのコンプライアンスにどう役立ちますか?
SonarQubeは、コードレビューを自動化し、一元管理されたコンプライアンスルールを適用し、プルリクエストやブランチ上で直接問題を報告します。これにより、チームはコンプライアンスに違反するコードをマージ前に検出できます。また、監査の目的で、検出と修正の明確な記録も残します。
SonarQubeはどのコンプライアンス基準に対応していますか?
SonarQubeは、OWASP Top 10、OWASP ASVS、PCI DSS、CWE Top 25、STIG、MISRA C++:2023など、広く使われているセキュリティおよびコーディング標準に対応しています。また、EUのサイバーレジリエンス法(CRA)、デジタルオペレーショナル・レジリエンス法(DORA)、NIST SSDFなど、より広範な規制・ポリシーのフレームワークにおける、コードに関する要件やセキュア開発の要件への対応も支援します。SonarQube Advanced Securityを併用すると、SCA、高度なSAST、ライセンス管理、SBOM生成を通じて、OSSやソフトウェアサプライチェーンのリスクにまで対応範囲が広がります。
SonarQubeはAI生成コードのコンプライアンスにも役立ちますか?
はい。SonarQubeは、AI生成コードにも人が書いたコードにも同じ一元的な品質・セキュリティ基準を適用し、ソフトウェアデリバリーの層でガバナンスを確保することで、AI生成コードのコンプライアンスを支援します。SonarQubeの中核機能は、ポリシーの適用、レビューのワークフロー、レポートを日々の開発に組み込むことで、AIコーディングツールを使うチームのガバナンスを支えます。これにより、コンプライアンスに違反するAI支援コードが本番環境に入り込むリスクを減らし、コンプライアンス担当やセキュリティ担当に、基準がどのように適用されているかをより明確な証跡で示せます。
SonarQubeは監査レポートの作成をどう簡素化しますか?
SonarQubeは、コンプライアンスの証跡を一元化し、日々の開発ワークフロー全体でポリシーの適用状況を可視化することで、監査レポートの作成を簡素化します。どの品質・セキュリティ基準が設定されているか、どこに問題やポリシー違反が残っているか、修正がプルリクエスト、ブランチ、CI/CDパイプライン全体で時間とともにどう進んでいるかを確認できます。これにより、チームは適用とフォローアップの透明な記録を得られ、監査の準備、社内レビューへの対応、コンプライアンスレポートの作成にかかる手作業を減らせます。
SonarQubeはオープンソースのコンプライアンスリスクにどう役立ちますか?
SonarQubeは、Advanced SecurityとそのSCA機能を通じて、オープンソースのコンプライアンスリスクへの対応を支援します。サードパーティOSS依存関係の脆弱性を特定し、組織のライセンスポリシーに反するコンポーネントを指摘し、プロジェクト横断で許可・禁止するライセンスのルールを含むライセンスプロファイルを定義できます。また、SPDXおよびCycloneDX形式でのSBOMエクスポートにも対応しており、OSSの利用状況をより明確に可視化し、ソフトウェアサプライチェーンのガバナンスとコンプライアンスレポートのための、より強力な証跡を得られます。
