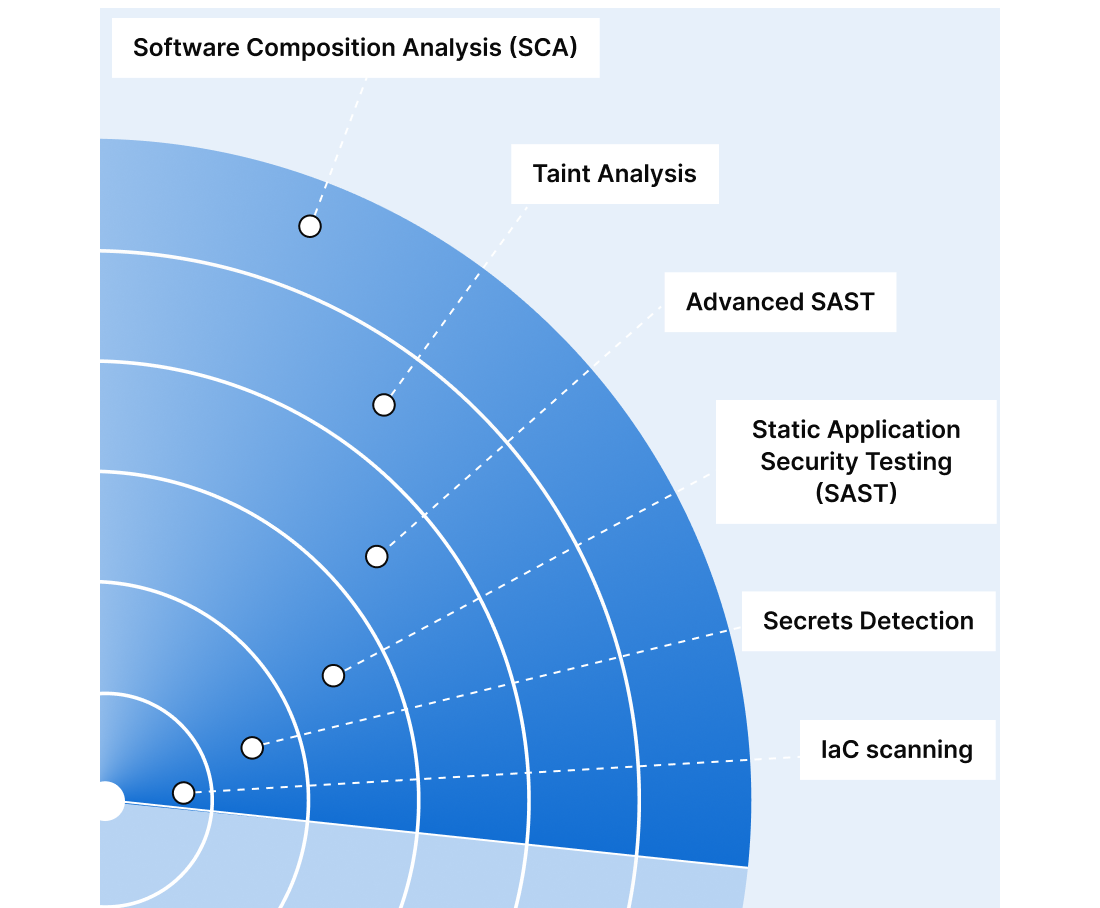


全面的代码覆盖率
针对第一方、第三方和 AI 生成的代码,对 30 多种语言(和框架)进行完整的代码质量和代码安全分析

广泛的检测和补救
使用超过 6,000 条规则检测各种安全问题,例如 SQL 注入、跨站点脚本 (XSS)、缓冲区溢出、安全配置错误、机密泄露等,并利用 AI CodeFix 自动提供补救建议

无与伦比的准确性和速度
SonarQube 拥有业界领先的准确率,能够发现更多真实问题,识别更少的虚假问题,并帮助开发人员专注于最重要的事情。SonarQube 能够以创纪录的速度跨多个源文件和库实时扫描您的代码,让您的团队无需等待即可看到结果。

从开发工作流程左侧开始
赋能开发人员真正实现“左移”。开发人员在编写代码时就能发现真正的问题,从而最大程度地减少返工。您的组织可以为持续的安全审查和生产制定明确的标准,确保跨项目和跨团队的一致性。

满足合规需求
内置报告可根据常见安全标准跟踪应用程序代码的安全性:OWASP Top 10、OWASP ASVS、PCI DSS、STIG、CASA 和 CWE Top 25。SonarQube 等 SAST 工具可帮助您的公司遵守美国国家标准与技术研究院 (NIST) 安全软件开发框架 (SSDF)


